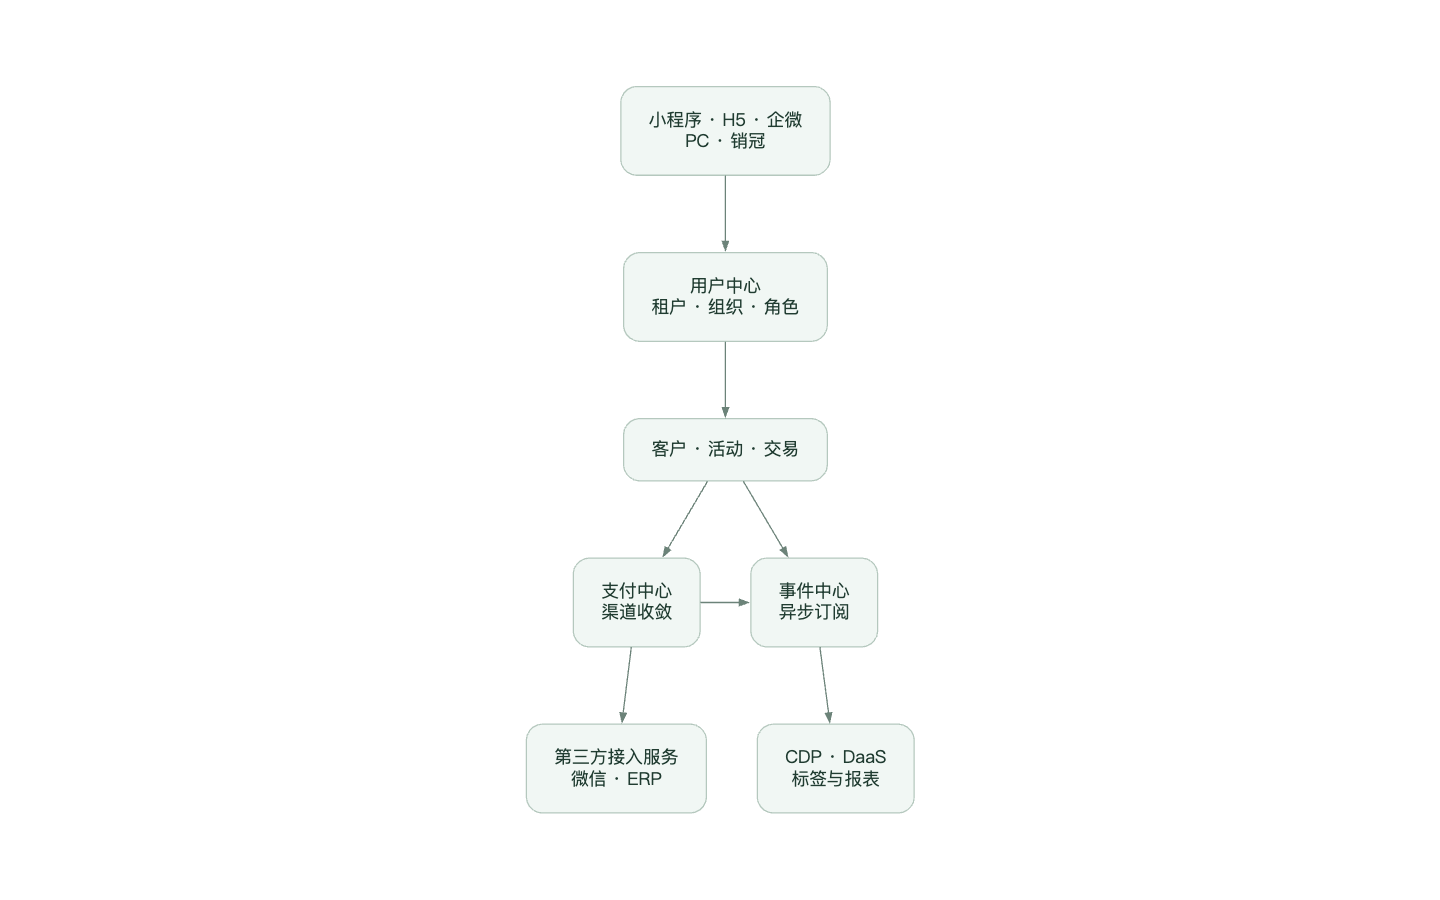
企业授权从申请到下载
- 1企业申请
- 2飞书审批卡片
- 3批准
- 4签名与验签
- 5企业下载
审批人在卡片上点击批准,签发链路完成签名和验签后企业即可下载授权文件;重复点击按幂等处理。2026-10-16 由真人点击完成整条链路验证。
团队的日常操作集中在飞书:授权签发需要审批和留痕,GPU 机器和进程需要随时查看,云账单变化需要及时通知。项目从文件处理机器人起步,后来改为单一 Rust 服务,旧的项目与签发网页下线,授权能力改由 MCP 接入,后台成为 Flow 运维台。
替换 Node 网关与 Python Worker,生产不依赖两者。
机器与进程视图每 10 分钟后台采集,实测间隔 600 秒。
财务补强版本发布时全部通过,覆盖采集、通知与 1/2/5/10 分钟有界重试。
飞书是团队日常操作的入口:签发授权需要审批和留痕,GPU 机器与进程需要随时查看,云账单变化需要及时通知。项目起初是 Node 网关加 Python Worker 的文件处理机器人,2026-09 改为单一 Rust 服务,生产运行不再依赖 Node 或 Python。
2026-10-16 旧的项目、签发与结果网页下线,授权能力改由 MCP 接入,后台改为 Flow 运维台:飞书扫码登录、账号权限、4 台 H20 的资源与进程视图、受限只读 Agent、服务标记与操作流水、云财务通知和企业授权审批卡片。
单进程承载飞书事件、运维台页面与定时任务,生产运行不依赖 Node 或 Python。
审批卡片、通知与登录都使用飞书身份。
每 10 分钟采集一次机器资源与进程,财务变化单独通知。
授权能力通过 MCP 提供;聊天侧 MCP 默认关闭,Agent 只读。
审批人在卡片上点击批准,签发链路完成签名和验签后企业即可下载授权文件;重复点击按幂等处理。2026-10-16 由真人点击完成整条链路验证。
后台每 10 分钟采集一次(实测间隔 600 秒),列出 4 台 H20 的显存、进程与对应服务。人工为进程标记所属服务和用途,每次标记写入操作流水,排查时可以追溯谁在什么时候改过。
版本发布、Rust 测试、多宽度浏览器回归和真实只读 API 检查由 Agent 执行,每次发布记录对应的提交哈希。
每个版本跑 86–138 项 Rust 测试和五种宽度的浏览器回归;一个基于过期源码树的候选版本被自动回滚。
MCP 配置只保存环境变量名,不保存令牌;外部 MCP 必须使用 HTTPS 和白名单主机,本地命令必须位于固定目录且不能是软链接。
在已同意发布的情况下,Agent 仍检查了卡片回调订阅,发现此前回调从未被真正验证,并把问题报告出来。
调试类调用需要管理员显式开启,默认关闭。